
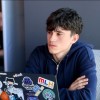
Dacia Team / @lifip
Filip-Neo Anghel
aka.alias Lifip
- RoleRol
- Backend & Security Layer DeveloperDezvoltator backend și de securitate
- FocusFocus
- Offensive SecuritySecuritate ofensivăVulnerability ResearchCercetare de vulnerabilitățiCloud EngineeringInginerie cloudMobile SecuritySecuritate mobilă
- LinksLinkuri
01 BiographyBiografie
Started programming in kindergarten with Scratch, kept going at Logiscool through primary school, built early Python projects, then moved on to competitive programming. Moved to cybersecurity in 9th grade, focusing on web security, offensive security and vulnerability research. Co-founded Dacia Team with close friends from the cybersecurity community at Politehnica University of Timișoara.
Works on mobile security, AI-assisted pentest automation, Windows endpoint security research, finding bugs in open-source software, and low-level research on Linux and virtualization. Also builds production cloud systems with Java, Spring Boot, GCP, Kubernetes and AWS.
In 2026, co-discovered CVE-2026-63639, a high-severity zero-day in Valkey (CVSS 8.8, potential remote code execution).
A început să programeze încă de la grădiniță, cu Scratch, a continuat la Logiscool în școala primară, a construit primele proiecte în Python, apoi a trecut la programare competitivă. În clasa a 9-a a trecut la securitate cibernetică, cu accent pe securitate web, securitate ofensivă și cercetare de vulnerabilități. A fondat Dacia Team împreună cu prieteni apropiați din comunitatea de securitate cibernetică de la Universitatea Politehnica Timișoara.
Lucrează pe securitate mobilă, automatizarea pentesting-ului cu ajutorul AI, cercetare în securitatea endpoint-urilor Windows, descoperirea de vulnerabilități în software open-source și cercetare low-level pe Linux și virtualizare. Construiește și sisteme cloud de producție cu Java, Spring Boot, GCP, Kubernetes și AWS.
În 2026 a descoperit, împreună cu alți cercetători, CVE-2026-63639, un zero-day de severitate ridicată în Valkey (CVSS 8.8, posibil remote code execution).
02 AchievementsRealizări
Team awardsPremii pe echipă 08
- 01Electron Juniors CTF1st Place2026
- 01CSCTF 2026: Total Warfare (Chronos Security)1st Place · Juniors (out of 114)2026
- 01CTF@AC26 - Finals1st Place Overall2026
- 01PWNCTF 20261st Place2026
- 01Unihack 20241st Place Finance Track2024
- 02HackDay 2026 (ESIEE Paris)2nd Place · International Final2026
- 03UniVsThreats26 Finals3rd Place · High School2026
- 04ITEC 20254th Place2025
Individual awardsPremii individuale 09
- 01Bitdefender CTF 2026 Qualifiers (Timișoara)1st Place2026
- 01OSC 20261st Place Regional Stage2026
- 01Unbreakable Locals Timisoara 20261st Place2026
- 01OmniCTF 20251st Place2025
- 03RoCSC Finals 20263rd Place Jeopardy · 4th Place A&D2026
- 03BCC2026 CTF (Palo Alto Networks × CLICO)3rd Place2026
- 03Defcamp 20253rd Place Smart House Hacking Village2025
- 04OSC 2026Silver Medal, 4th Place National Stage2026
- 05RoCSC Finals 20265th Individual (out of 45)2026
Honorable mentionsMențiuni de onoare 02
- HMCVE-2026-63639 · High-Severity Valkey VulnerabilityCVSS 8.8 · Potential Remote Code Execution2026
- HM0-Day Vulnerability in Simple Machines ForumResponsible DisclosureNo patch in the latest release.2025