Sumar
Aplicatia mobila foloseste un flux de autentificare in 3 pasi pentru acces la feed:
GET /anon-> token initialPOST /logincu parola hardcodata -> token adminGET /feedcu token admin -> imagineafeed.png
Problemele cheie identificate in APK:
- Parola hardcodata in client:
R4M_$tonks - Header custom obligatoriu pe backend:
A-VALUT: x-monitor-client-921754
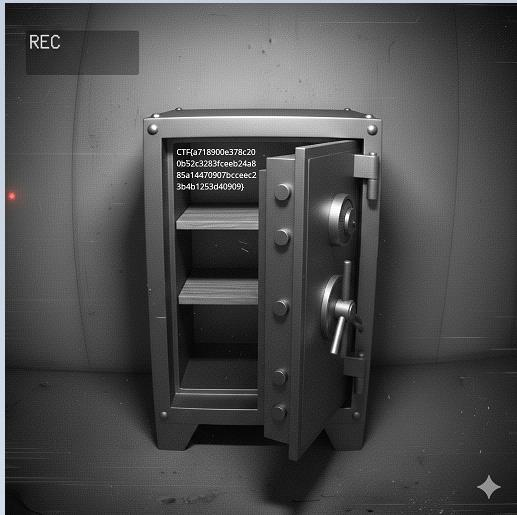
Flagul este vizibil in feed.png cand vaultul este deschis.
Dovada rezolvarii
- Deschidem aplicatia in JadX si apoi putem identifica functiile:
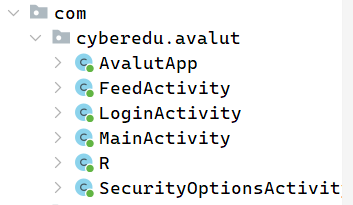
- In
LoginActivityse apeleaza functian3.f: se construieste ecranul de login si se ataseaza de callback-ul care trimite mai departe in logica de autentificaren3.i.
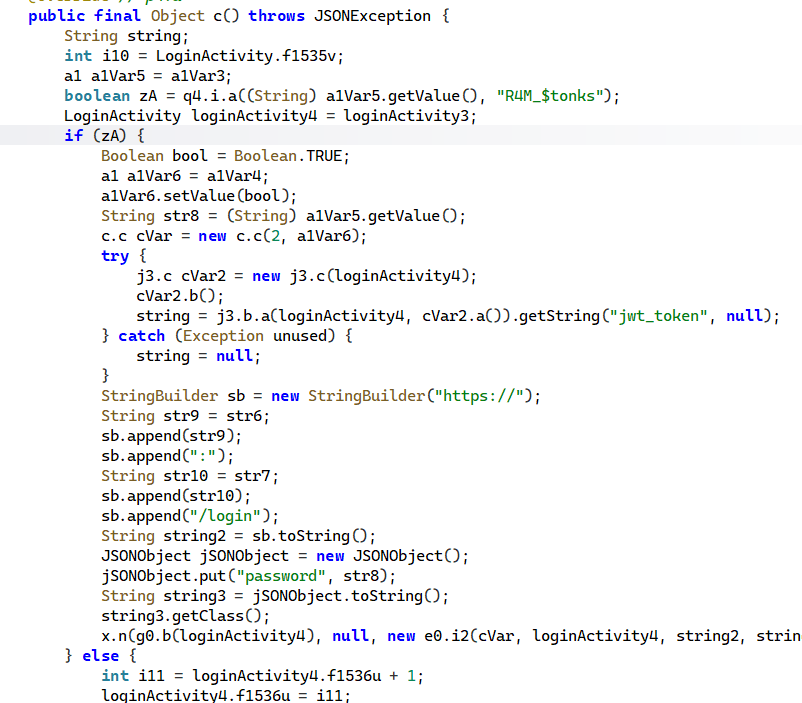
- Vedem parola hardcoded
R4M_$tonks. - Daca incercam sa facem requesturi vom primi raspunsul
403 Forbidden. Asadar daca cautam “Authorization” in search bar vom gasi o functiec2.
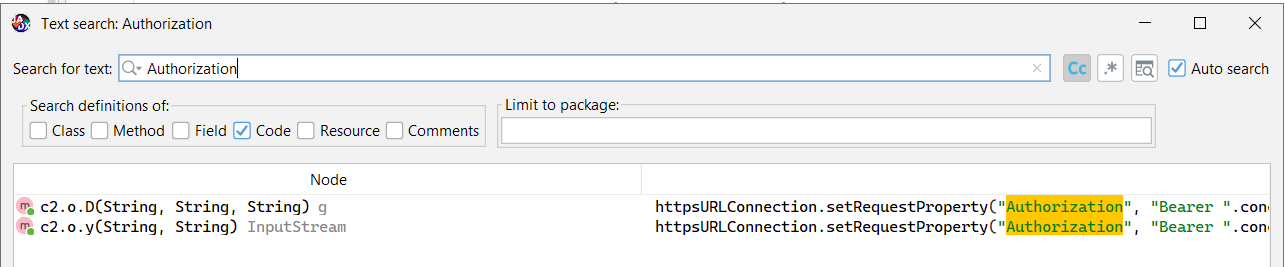
- In aceasta functie vom gasi si celelalte headere necesare precum
A-VALUT: x-monitor-client-921754. - O alta functie importanta este cea de
SecurityOptionsActivity:
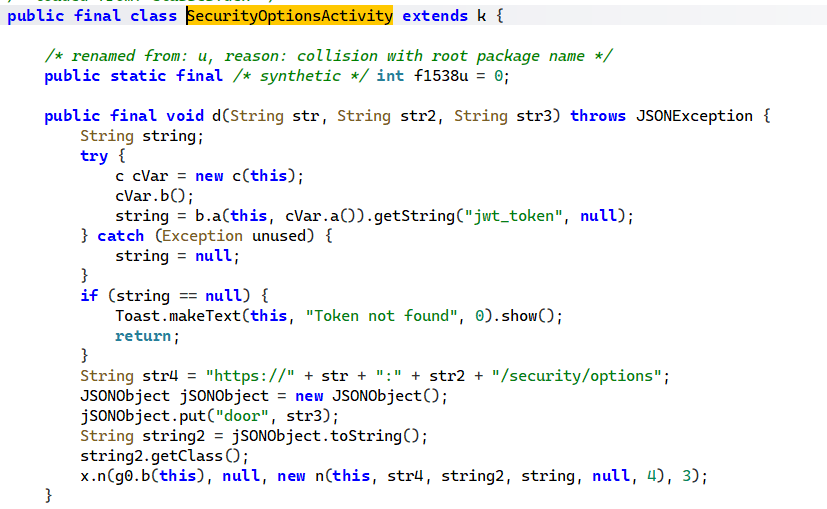
- Daca apasam pe numele functiei putem sa vedem ce alta functie da call:
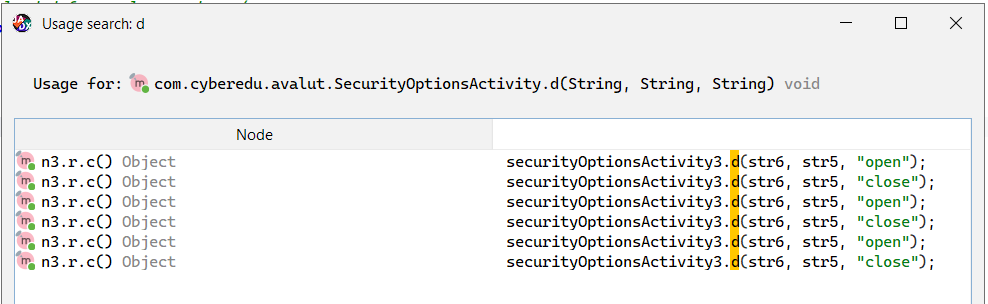
- Deci daca facem request la
/security/optionscu un json{"door":"open"}, aceasta se deschide. Sa ne uitam laFeedActivity:
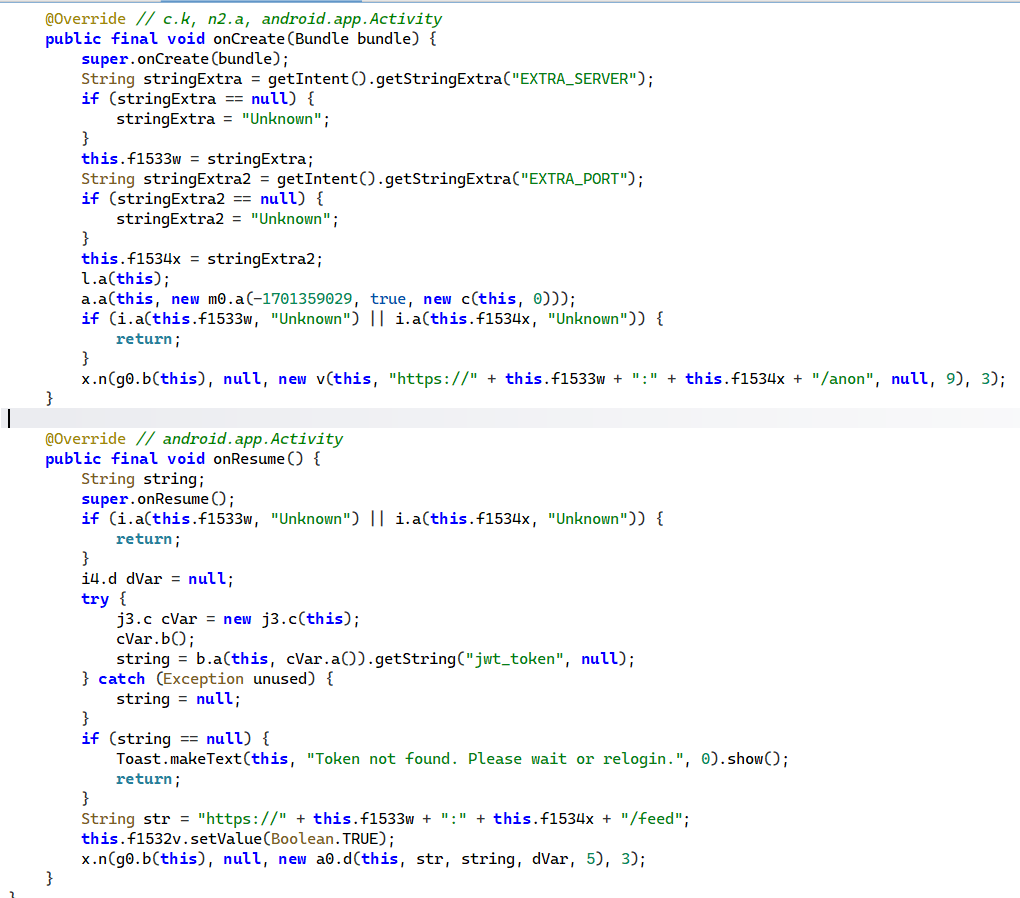
- Deci trebuie sa facem un request la
/anonca sa primim un token si apoi dam login cu acest token:
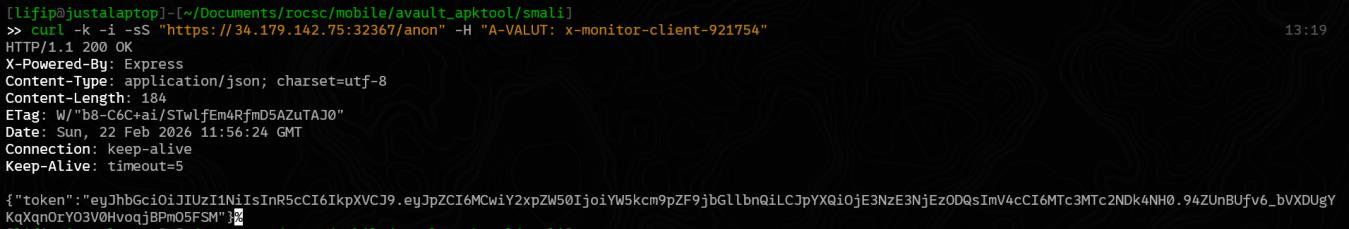
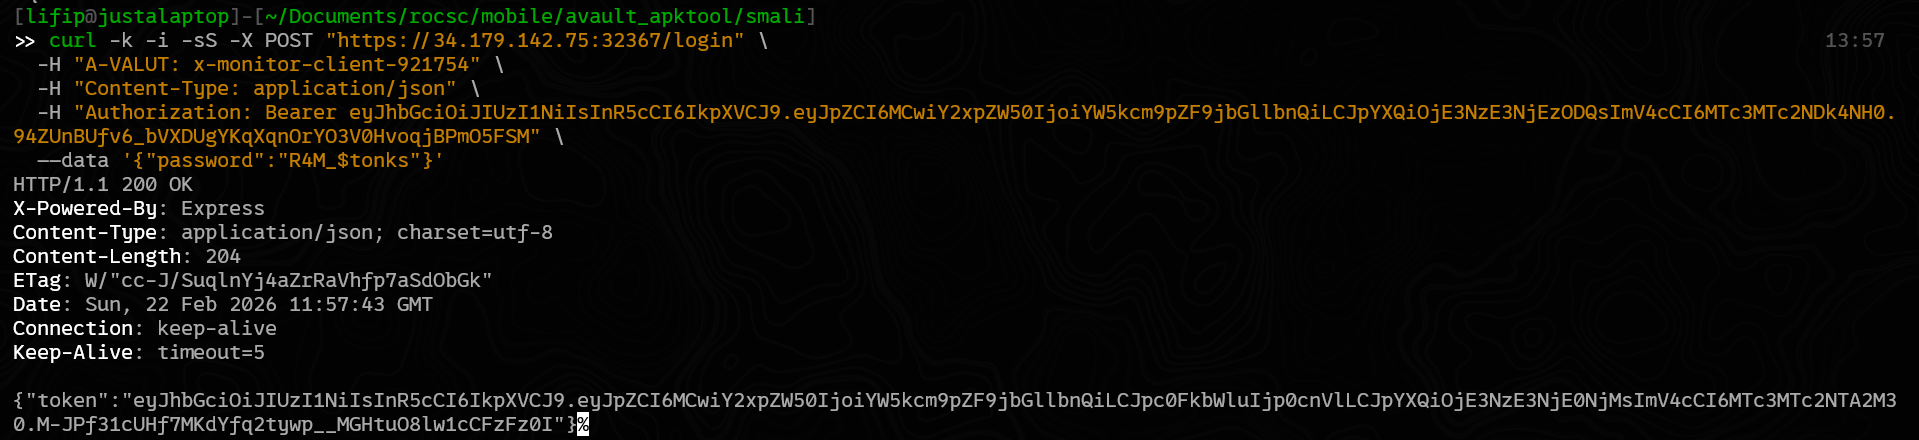
- Asadar avem un token valabil. Daca facem request la feed:

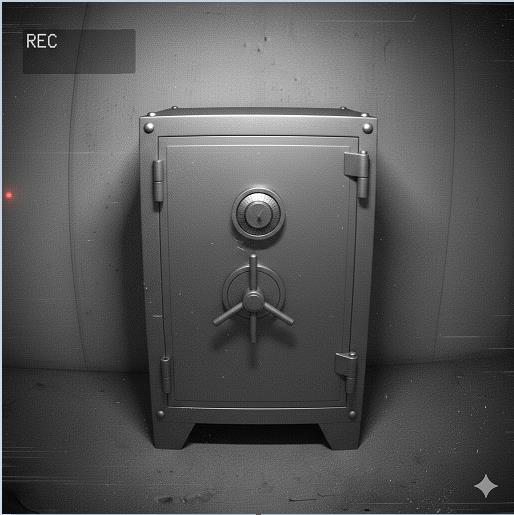
Vom vedea ca vaultul este inchis:
Daca incercam sa deschidem usa ({"door":"open"} cu headerul A-VALUT):
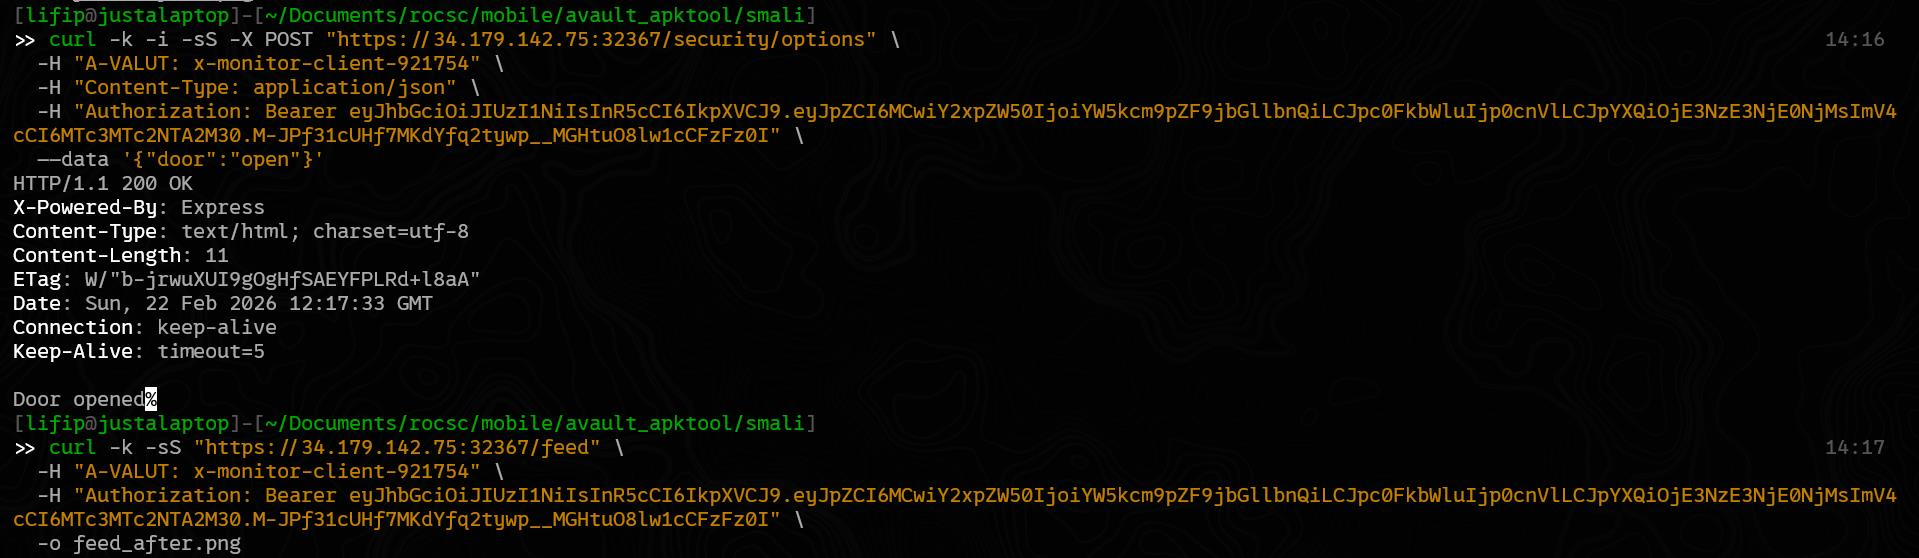
Vom gasi flagul: